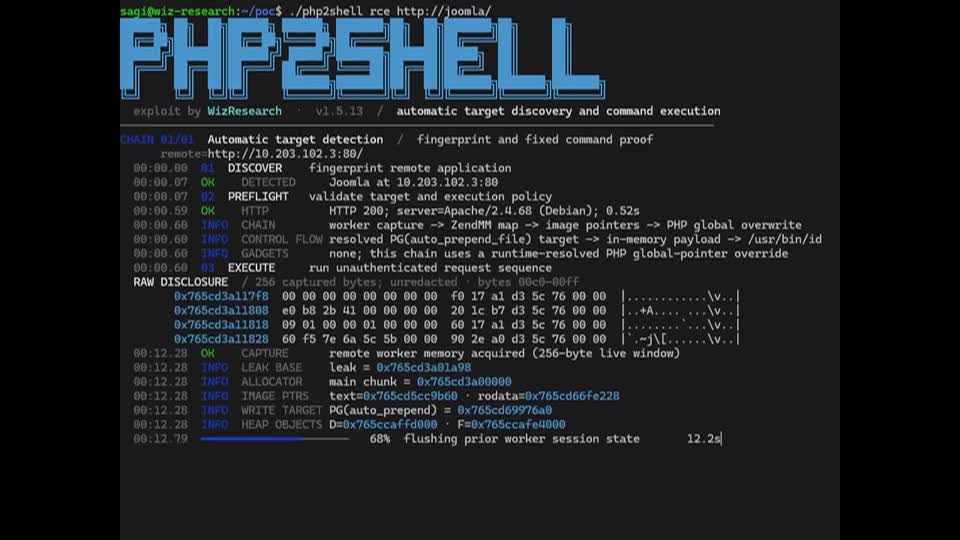
Σε κατάσταση συναγερμού βρίσκονται κυβερνήσεις, οργανισμοί και εταιρείες τεχνολογίας σε όλο τον κόσμο, μετά την αποκάλυψη σοβαρών κενών ασφαλείας στη γλώσσα προγραμματισμού PHP, η οποία χρησιμοποιείται ευρέως για τη λειτουργία ιστοσελίδων και διαδικτυακών εφαρμογών.
Τρωτά σημεία εντοπίστηκαν με τη βοήθεια προηγμένων εργαλείων τεχνητής νοημοσύνης και, σύμφωνα με ειδικούς κυβερνοασφάλειας, θα μπορούσαν να εκθέσουν μεγάλο αριθμό ιστοσελίδων σε επιθέσεις. Οι εταιρείες Wiz και Calif, οι ερευνητές των οποίων συνέβαλαν στην ανακάλυψη, χαρακτήρισαν το πρόβλημα ιδιαίτερα σοβαρό, ενώ η OpenAI έκανε λόγο για ένα από τα σημαντικότερα ζητήματα ασφάλειας των τελευταίων ετών.
Η αποκάλυψη οδήγησε σε επείγουσες προειδοποιήσεις προς τους διαχειριστές ιστοσελίδων, καθώς και σε προσωρινή απόσυρση διαδικτυακών υπηρεσιών από κυβερνητικούς οργανισμούς και άλλους φορείς, προκειμένου να περιοριστεί ο κίνδυνος εκμετάλλευσης των ευπαθειών.
Τι είναι η PHP και γιατί αφορά τόσο μεγάλο μέρος του διαδικτύου
Η PHP είναι μια γλώσσα προγραμματισμού ανοιχτού κώδικα που εκτελείται στον διακομιστή μιας ιστοσελίδας και χρησιμοποιείται για τη δημιουργία δυναμικών ιστοσελίδων και εφαρμογών. Αναπτύχθηκε στις αρχές της δεκαετίας του 1990 και εξακολουθεί να αποτελεί βασικό εργαλείο για τη λειτουργία πολλών διαδικτυακών υπηρεσιών.
Χρησιμοποιείται, μεταξύ άλλων, από τη Wikipedia, ηλεκτρονικά καταστήματα και το WordPress, το σύστημα διαχείρισης περιεχομένου πάνω στο οποίο βασίζονται εκατομμύρια ιστοσελίδες.
Όταν ένας χρήστης επισκέπτεται μια ιστοσελίδα, ο κώδικας PHP μπορεί να επεξεργάζεται δεδομένα και να συμβάλλει στη δημιουργία της σελίδας που εμφανίζεται στην οθόνη του. Η γλώσσα υποστηρίζει επίσης δημοφιλή εργαλεία ανάπτυξης εφαρμογών, όπως τα Laravel, Symfony και Drupal.
Σύμφωνα με την εταιρεία κυβερνοασφάλειας Wiz, η PHP χρησιμοποιείται στο 70% των ιστοσελίδων παγκοσμίως. Το ποσοστό αυτό αποδίδεται στην εταιρεία και δεν σημαίνει ότι όλες αυτές οι ιστοσελίδες είναι ευάλωτες στην ίδια επίθεση.
Τι είναι η ευπάθεια «php2shell»
Οι ερευνητές αποκάλυψαν δύο ευπάθειες, οι οποίες αναφέρονται με την ονομασία «php2shell». Σύμφωνα με τις εταιρείες Wiz και Calif, οι αδυναμίες βρίσκονται στην ίδια τη γλώσσα και επηρεάζουν εκδόσεις της PHP που κυκλοφόρησαν κατά την τελευταία δεκαετία.
Υπό συγκεκριμένες συνθήκες, ένας επιτιθέμενος θα μπορούσε να αξιοποιήσει τις ευπάθειες για να αποκτήσει τον έλεγχο ενός επηρεαζόμενου διακομιστή και να αποκτήσει πρόσβαση σε ευαίσθητα δεδομένα.
Ο Ράιαν Όστιν, ερευνητής της Calif που συμμετείχε στον εντοπισμό των προβλημάτων, δήλωσε στο BBC ότι πρόκειται για την πιο σοβαρή ευπάθεια που έχει εντοπίσει ποτέ.
Η πιθανή έκταση του προβλήματος προκαλεί ιδιαίτερη ανησυχία, καθώς ευάλωτες ιστοσελίδες θα μπορούσαν να αποτελέσουν στόχο υποκλοπής δεδομένων ή άλλων κακόβουλων ενεργειών. Η καθηγήτρια κυβερνοασφάλειας Τζιλ Σλέι, από το Πανεπιστήμιο της Αδελαΐδας, στην Αυστραλία προειδοποίησε ότι οι συνέπειες θα μπορούσαν να είναι καταστροφικές εάν χάκερ ή κρατικοί παράγοντες αξιοποιούσαν την ευπάθεια για να αποκτήσουν πρόσβαση σε ιδιωτικές πληροφορίες.
Κυβερνητικές ιστοσελίδες και υπηρεσίες τέθηκαν εκτός λειτουργίας
Η διεθνής κινητοποίηση είχε ήδη απτές συνέπειες. Ο οργανισμός Wikimedia, που διαχειρίζεται τη Wikipedia, απέσυρε προληπτικά ορισμένα συστήματά του, ενώ ιστοσελίδες και διαδικτυακές υπηρεσίες τέθηκαν προσωρινά εκτός λειτουργίας από τη φινλανδική κυβέρνηση, το δημοτικό συμβούλιο του Εδιμβούργου και το BBC.
Εκτός λειτουργίας τέθηκε και ο ιστότοπος της υπηρεσίας κυβερνοασφάλειας της Ολλανδίας, ενώ το Πανεπιστήμιο της Γενεύης στην Ελβετία απέσυρε τη δική του ιστοσελίδα μετά από σχετική προειδοποίηση της ευρωπαϊκής ομάδας αντιμετώπισης περιστατικών κυβερνοασφάλειας CERT-EU.
Παράλληλα, αρκετοί δημόσιοι οργανισμοί στη Σκωτία, μεταξύ των οποίων δημοτικά συμβούλια και υγειονομικές υπηρεσίες, προχώρησαν σε αντίστοιχες κινήσεις.
Οι ειδικοί εκτιμούν ότι ιδιαίτερα εκτεθειμένοι ενδέχεται να είναι μικρότεροι οργανισμοί και επιχειρήσεις που δεν διαθέτουν επαρκείς πόρους για τη συντήρηση και την ασφάλεια των συστημάτων τους.
Επείγουσες ενημερώσεις ασφαλείας και προειδοποιήσεις από τις αρχές
Το Ίδρυμα PHP δημοσίευσε διορθώσεις ασφαλείας για τις ευπάθειες την Τετάρτη, καλώντας τους χρήστες να ενημερώσουν άμεσα τα συστήματά τους.
Η αμερικανική Υπηρεσία Εθνικής Ασφάλειας (NSA) συνέστησε στους οργανισμούς που χρησιμοποιούν PHP να θέσουν προσωρινά τα συστήματά τους εκτός λειτουργίας, εάν δεν μπορούν να εγκαταστήσουν εγκαίρως τις διορθώσεις. Προειδοποίησε, επίσης, ότι η ευπάθεια θα μπορούσε να προσφέρει άμεση οδό πρόσβασης στη βάση δεδομένων ενός συστήματος.
Αντίστοιχες συστάσεις εξέδωσε το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου, καλώντας τους οργανισμούς να ελέγξουν και για πιθανές «κερκόπορτες» που ενδέχεται να έχουν εγκαταστήσει επιτιθέμενοι. Προειδοποιήσεις εξέδωσαν επίσης αρμόδιες υπηρεσίες στην Ευρωπαϊκή Ένωση, τη Σιγκαπούρη και την Αυστραλία.
Η πρωθυπουργός της Ιαπωνίας, Σανάε Τακαΐτσι, κάλεσε τους διαχειριστές να ελέγξουν εάν οι δημόσια προσβάσιμες ιστοσελίδες τους λειτουργούν με PHP. Όπως ανέφερε, εάν δεν είναι δυνατή η έγκαιρη εγκατάσταση της ενημέρωσης, η προσωρινή αναστολή λειτουργίας μπορεί να αποτελέσει αποτελεσματικό μέτρο περιορισμού του κινδύνου.
Εκατομμύρια απόπειρες εκμετάλλευσης μετά την αποκάλυψη
Η δημοσιοποίηση των ευπαθειών συνοδεύτηκε από απότομη αύξηση των προσπαθειών εκμετάλλευσής τους. Η Amazon ανέφερε ότι είχε δεχθεί πολλαπλές απόπειρες επίθεσης ήδη από τις ημέρες πριν από τη δημόσια αποκάλυψη, χωρίς να επηρεαστεί η κανονική λειτουργία των ιστοσελίδων της.
Ο Μάθιου Πρινς, επικεφαλής της εταιρείας διαδικτυακών υποδομών Cloudflare, δήλωσε ότι η εταιρεία εντόπισε χιλιάδες απόπειρες εκμετάλλευσης των ευπαθειών στο δίκτυό της κατά τις δέκα ώρες πριν από την ανακοίνωση.
Σύμφωνα με τον ίδιο, ο αριθμός αυξήθηκε σε δεκάδες χιλιάδες μέσα στα πρώτα 45 λεπτά μετά τη δημοσιοποίηση, σε εκατοντάδες χιλιάδες μέσα σε δύο ώρες και στη συνέχεια σε εκατομμύρια.
Ο ερευνητής κυβερνοασφάλειας Σαλίλ Κανχέρε, από το Πανεπιστήμιο της Νέας Νότιας Ουαλίας στην Αυστραλία, προειδοποίησε ότι οι προσπάθειες εκμετάλλευσης ενδέχεται να αυξηθούν τις επόμενες εβδομάδες, καθώς οι τεχνικές λεπτομέρειες γίνονται ευρύτερα γνωστές.
Ο ρόλος της τεχνητής νοημοσύνης: εργαλείο άμυνας αλλά και επίθεσης
Καθοριστικό στοιχείο της υπόθεσης είναι ότι οι ερευνητές των Wiz και Calif αξιοποίησαν προηγμένα εργαλεία τεχνητής νοημοσύνης, τα οποία μπορούν να αναλύουν μεγάλες ποσότητες κώδικα και να εντοπίζουν αδυναμίες πολύ ταχύτερα από τις παραδοσιακές μεθόδους.
Όπως εξήγησε ο Κανχέρε στο BBC, οι υποκείμενες αδυναμίες δεν ήταν καινούργιες. Αυτό που άλλαξε ήταν η δυνατότητα των ερευνητών να τις εντοπίσουν.
Η OpenAI υπογράμμισε ότι το περιστατικό αναδεικνύει τη διπλή χρήση της τεχνητής νοημοσύνης: από τη μία πλευρά μπορεί να αποκαλύπτει κενά ασφαλείας που παρέμεναν κρυμμένα για χρόνια, από την άλλη όμως μπορεί να βοηθήσει τους επιτιθέμενους να αναπτύσσουν ταχύτερα εργαλεία και μεθόδους επίθεσης.
Η εταιρεία ανακοίνωσε επίσης ότι κυκλοφόρησε εργαλείο για τον έλεγχο της ασφάλειας της PHP.
Τι πρέπει να κάνουν οι επιχειρήσεις και οι χρήστες
Οι περισσότεροι απλοί χρήστες δεν χρειάζεται να προβούν σε κάποια άμεση ενέργεια, καθώς το πρόβλημα αφορά κυρίως τα συστήματα που λειτουργούν στο παρασκήνιο των ιστοσελίδων.
Η βασική ευθύνη ανήκει στους ιδιοκτήτες ιστοσελίδων, στους διαχειριστές υποδομών και στους παρόχους φιλοξενίας, οι οποίοι καλούνται να εγκαταστήσουν τις διορθώσεις ασφαλείας στην ίδια την PHP.
Εάν μια ιστοσελίδα διαχειρίζεται από εταιρεία φιλοξενίας ή εξωτερικό προγραμματιστή, οι ιδιοκτήτες της θα πρέπει να επιβεβαιώσουν ότι έχουν εφαρμοστεί οι απαραίτητες ενημερώσεις. Η αναβάθμιση του WordPress ή των πρόσθετών του από μόνη της δεν αρκεί για την αντιμετώπιση του συγκεκριμένου προβλήματος.
Για όσους διαχειρίζονται οι ίδιοι τις ιστοσελίδες τους, η εγκατάσταση των διορθώσεων αποτελεί άμεση προτεραιότητα. Εάν δεν είναι εφικτή η έγκαιρη εφαρμογή τους ή η λήψη προσωρινών μέτρων προστασίας, οι αρμόδιες αρχές συνιστούν να εξετάζεται η προσωρινή απόσυρση της ιστοσελίδας.
Οι χρήστες, από την πλευρά τους, θα πρέπει να παρακολουθούν τις επίσημες ανακοινώσεις των υπηρεσιών που χρησιμοποιούν, να ακολουθούν τυχόν οδηγίες για την ασφάλεια των λογαριασμών τους και να είναι ιδιαίτερα προσεκτικοί απέναντι σε μηνύματα ηλεκτρονικού «ψαρέματος» (phishing) που ενδέχεται να εκμεταλλευτούν τη δημοσιότητα της υπόθεσης.
www.ertnews.gr

Ακολουθήστε το myvolos.net στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.